Showing posts with label Security. Show all posts

Monday, March 28, 2016

Insomnia dan Cybersecurity

Secara literatur mungkin tidak ada kaitannya antara insomnia dan cybersecurity, tapi secara habit biasanya yang concern dengan hal cybersecurity itu rata-rata termasuk kategori Night Owl alias tukang ngalong. Intro nya sampai disini aja biar tidak melebar gak jelas kemana-mana XD

cek email bisa dikatakan sebagai ritual menyambut weekday untuk me-review agenda apa saja yang akan dilakukan esok hari, terlebih setelah melewati long weekend yang kadang menyebabkan lupa akan rutinitas. Nah disini awal ceritanya, ada satu email yang ternyata ke-skip tepat pada hari terakhir (minggu lalu) saat sebelum menjelang liburan hehe

isi email nya simple aja koq, hanya berisi url
http://www.bbc.com/news/technology-34312697

meski email nya sudah agak lama, berhubung kemarin malam (minggu malam) sudah agak larut, jadi direncanakan untuk membaca artikel besok harinya. Lampu kamar mulai dimatikan, dan 30 menit berlalu ... entah kenapa mata yang tadinya terkantuk-kantuk malah sulit dipejamkan. Bingung tak ada lagi aktivitas yang hendak dilakukan, rasa penasaran mulai muncul untuk lanjut membaca artikel pada tautan BBC tadi.

Setelah membuka laman artikelnya, rasa penasaran semakin menjadi setelah membaca judul yang sepertinya cukup menantang "Do you have the brains for cybersecurity?", setelah dilanjut membaca sepertinya memang menarik, yang tadinya iseng-iseng tak berhadiah, sampai akhirnya puyeng sendiri cari cara ter-simple untuk memecahkan puzzle tersebut.

Latihan mengarangnya udahan dulu, so langsung aja bahas games nya ya ^_^

Challenge One

ah... look like this is the simplest one, even the key is provided to decipher the message, we just need to substitute between character on the table below

our objectives are, first to decipher the questions, and then give an answer for each, while there are multiple choices, so let's get it done

Q1: Where was the center of CODEBREAKING during WW2
A1: Bletchley, the clue and answer was mentioned on top of the article

Q2: The man who designed the machine that CRACKED the ENIGMA CODE was...
A2: Turing, while Lorenz was the name of encipher machine, Turing was the man who build ULTRA, the machine that used to crack ENIGMA, anyone who loves history of WW2 should know it haha

Q3: The fundamental BUILDING block of ELECTRONIC devices is the...
A3: Transistor, trust me I'm graduate in electrical (telecommunication) engineering >.<
I tell you, in the past before the modern era of electronic, scientist made kinds of device using so many transistor block, while now thousand of transistor are transformed to be a micro chip

Challenge Two

we are provided sequence of numbers, now see to the hint, "once deciphered the string will reveal the name of a famous maths code that uses numbers"

to ensuring I do a little googling with phrase of "math number sequences" and I got a name Fibonacci

like challenge one this puzzle still simple, so here is the basic rule
A
B
C
D
E
F
G
H
I
J
K
L
M
N
O
P
Q
R
S
T
U
V
W
X
Y
Z
0
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25

after deciphered by substituting letters to number, and yep we got this
58114130228184162041324
FIBONACCISEQUENCE

Challenge Three

refer to the clue and story like describes in the article, so I google "Caesar Cipher" directly, and got this http://www.counton.org/explorer/codebreaking/caesar-cipher.php

the algorithm is simple, it use shifting technique, in this puzzle an alphabet is placed 3 step forward, so when we try to decrypt we got this

BTW I think this is a tricky and legendary question, so that I know

Q: Where does Caesar kept his armies?
A: Up his sleevies haha

Challenge Four

we have this image, now we need to translate it so we can read clearly
Symbol-based code

by googling to search some reference of coding and ciphering, I got this http://article http://listverse.com/2012/03/13/10-codes-and-ciphers, from that I then know the type of Monoalphabetic Substitution, the key is on picture below
Pigpen

so by deciphering this puzzle we know the story that
IN THE 18TH CENTURY, FREEMASONS USED PIGPEN CIPHERS TO KEEP THEIR PRIVATE RECORDS.

Challenge Five

although I was so confused with Chemistry lesson while at High School, I still remember the name of chemical element on the Periodic Table, so this is the strong clue that show in the article for this puzzle

we have a question that enciphered into numbers, to solve the puzzle is by to answer this question
81, 1, 68, 59, 68, 86, 53, 76, 105, 53, 24, 22, 89, 5, 57, 68, 77, 50, 89, 81, 85, 4, 113, 71, 95, 86, 47, 44, 45, 33, 11, 64, 99, 12, 63, 10, 73, 8, 87, 52, 67, 68, 24, 72, 63, 25, 77, 6, 13, 3, 68, 57, 63, 101, 99, 60, 43, 14, 76, 88, 64, 47, 7, 53, 50, 99, 66, 76, 60, 22, 1, 99, 5, 47, 62, 53, 106, 8, 9, 81, 2, 68, 53, 75, 89, 52, 8, 25, 77, 27, 28, 113, 42, 4, 63, 75, 34, 63, 71, 63, 27, 52, 88, 76, 11, 17, 8, 11, 26, 77, 32, 113, 45, 13, 52, 77, 76, 11, 14, 13, 11, 66, 44, 63, 6, 115, 44, 37, 77, 7, 31, 6, 67, 63, 42, 77, 17, 13, 57, 84, 45, 8, 15, 63, 86, 43, 77, 68, 62, 74, 68, 23, 63, 92, 14, 68, 66, 53, 22, 52, 8, 24, 44, 68, 13, 81, 63, 18, 17, 53, 46, 72, 68, 44, 83, 39, 92, 62, 77, 28, 31, 52, 67, 63, 53, 28, 77, 43, 53, 13, 3, 3, 68, 65, 43, 63, 45, 34, 8, 26, 73, 67, 63, 68, 3, 63, 42, 68, 60, 65, 21, 4, 92, 73, 52, 74, 8, 57, 68, 65, 43, 63, 44, 38, 20, 13, 10, 52, 5, 63, 92, 50, 68, 66, 74, 67, 13, 81, 33, 75, 68, 81, 80, 63, 70?

OK, to be a hacker, we don't need to be a geek programmer, hacker is similar to entrepreneur, they will find easiest way to solve the problem, so here I tell you

refer to http://www.ptable.com, each number is represent a name of chemical element on the periodic table, we just need the initial and take the first letter, for example in periodic table 3 is Lithium (Li), so we take L to represent the number 3. Now open the excel program and make list of element number from 1 to 118, then follow this rule


I'm sure you smart enough to understand what I mean, see the function bar XD XD

now we have the question deciphered as below
THE  PERIODIC TABLE IS A TABULAR ARRANGEMENT OF THE CHEMICAL ELEMENTS ORGANIZED ON THE BASIS OF THEIR ATOMIC NUMBERS ELECTRON CONFIGURATIONS AND RECURRING CHEMICAL PROPERTIES WE'VE USED IT TO CREATE A CIPHER BY USING THE INITIAL LETTERS OF THE ELEMENTS BUT TWO LETTERS CAN'T BE USED WHAT ARE THEY?

by that question we understand, and the answer is...

they are J and Q

^ ^ v

Challenge Six

Challenge Six images

we have three puzzles on this part, like written on the article "when each one is completed it will reveal a quote from a well-known work of literature, whose author loved intellectual games of all kinds. Can you find all three?"

and we have this clue "Alice fell down a rabbit hole and left clues so Bob could find her..."

before we play, somehow I google by the image above and got this https://cybersecuritychallenge.org.uk/wp-content/uploads/2015/12/2015-Christmas-Cipher.pdf so we don't need to write the code manually.

Puzzle Number One

by looking the code, it's like sequence of Hexadecimal, I know because it encoded so usual, 2 digit number and or 2 digit number and alphabet one of A/B/C/D/E/F and no more hehe

first, decode hex number to plain text by using this tool
http://string-functions.com/hex-string.aspx

and we have this sentence

"Jr'er nyy? znq urer.? V'z znq. ?Lbh'er znq?." "Ubj qb? lbh xabj ?V'z znq?" ?fnvq Nyvpr?. "Lbh zhf?g or," fnv?q gur Png,? "be lbh j?bhyqa'g un?ir pbzr ur?er.

according to the clue, this should be an English quotes, the text above have an easy pattern so I thought it was rotated, somehow googling "rotator cipher" I found this article http://www.cryptool-online.org/index.php?option=com_content&view=article&id=48&Itemid=95&lang=en conceptually this is the Caesar Cipher and use 13 step forward shifting technique, so it named ROT13 Cipher, while A shifted to be ciphered as N.

go back to http://www.counton.org/explorer/codebreaking/caesar-cipher.php
and follow this rule to make ROT13
 

now we have deciphered readable sentence as above

Puzzle Number Two

I familiar with that picture, but what aaarrrrgghhh, still figuring out the key

Puzzle Number Three

It would be a Chess Cipher or else kind, I need to learn deeply and do research first

bookmarked
https://en.wikipedia.org/wiki/Grille_(cryptography)
http://www.cs.virginia.edu/~evans/cs588-fall2001/projects/reports/team2.pdf

and I was so sleepy to continue last night, hufh

note this is about Alice

~~~

NAH demikian cerita yang kepotong gegara keburu ngantuk berat, dan akhirnya bisa terlelap pulas kemarin malam menjelang pagi

dan tampaknya sekarang udah agak remang-remang juga setelah nulis sekian banyak zzZZ

Anyway, now I have great literature for reading, yeay! yeay!

Alice's Adventures in Wonderland

see ya ...

Thursday, December 10, 2015

Jangan salah login, awas phishing!

Seperti biasa dalam awal hari selalu menyempatkan cek surel untuk melihat update apa saja yang diterima. Karena memang terbiasa, tidak kaget tentunya melihat kotak Spam yang terisi pada salah satu akun email. Selesai meninjau semua info-info penting yang ada di kotak Inbox, saatnya iseng untuk cek jenis spam apa yang muncul, lanjut ke bawah aja ya :D


Tidak ada yang aneh dengan judul pesan "We've Iimited access to your PayPaI account", hal tersebut biasa di kirim paypal untuk beberapa kasus kecil, misalnya aktifitas login dari lokasi yang berbeda contohnya, sehingga perlu ada tindak lanjut dari si pengguna untuk memvalidasi aktifitas yang dilakukan tersebut.


Namun setelah di buka memang ada beberapa yang aneh diantaranya:

  • Alamat pengirim
    Alamat pengirim yang disamarkan, service@intl.paypal.com yang mungkin sebetulnya adalah alias dari si pengirim asli yaitu services@ras-actuaries.com
  • Tautan login
    Tautan login yang disisipkan pada badan pesan menuju pada halaman yang hampir menyerupai halaman asli resmi paypal, namun jika teliti alamat halaman tersebut janggal mengarah ke http://www.paypal.com.ras-actuaries.com/id/webapps/mc1a/home

    dimana halaman resmi paypal seharusnya https://www.paypal.com/id/webapps/mpp/pay-online dengan tanda hijau certificate memastikan kita berada pada halaman yang valid dan terenkripsi SSL

Apa yang terjadi?

Berdasar konten pesan tersebut, disamping pesan teridentifikasi sebagai spam, pesan tersebut juga dikategorikan sebagai email phishing.
Phishing merupakan percobaan yang dilakukan untuk mendapatkan informasi penting seperti data diri, username dan password dengan cara mengelabui pengguna atau pemilik informasi tersebut
dalam kasus ini percobaan tersebut dilakukan melalui email dengan mengirim tautan berbahaya yang menyerupai laman asli paypal. Seandainya pengguna melakukan login dari laman palsu tersebut, informasi-informasi penting yang diinpuntkan dapat dengan mudah dapat disadap oleh si pelaku yang kemudian digunakan untuk mengambil alih hak akses ke akun paypal.

Laman palsu paypal dengan alamat http://www.paypal.com.ras-actuaries.com adalah subdomain dari domain utama http://ras-actuaries.com, jika merujuk pada domain utama tersebut sepertinya masih dimiliki oleh orang lokal, tidak seperti biasanya dimana phishing banyak dilakukan menggunakan lokasi server luar atau disamarkan meskipun pelakunya masih orang lokal. Ditelusuri lebih lanjut baik subdomain dan domain utama memiliki A record yang sama, dimana IP dari host tersebut juga merupakan IP lokal yang dimiliki oleh ISP lokal.
http://bgp.he.net/ip/103.31.232.155#_ipinfo

Atau jangan-jangan dengan banyaknya kerentanan atau celah keamanan yang ada pada website lokal tersebut, dimanfaatkan oleh para cybercrime untuk digunakan menjadi sarang malscript untuk menempatkan laman palsu paypal.

Bagaimana Seharusnya?

Sebagaimana yang diulas diawal, pada kasus ini hal yang mencolok untuk mengidentifikasi tautan yang valid dapat dilihat dari alamat pengirim pesan dan tautan laman website. Hal yang menjadi masukan untuk pelaku cybercrime:
  • Selain email alias, samarkan juga email address nya, dengan menyamarkan alamat email pengirim setidaknya dapat meningkatkan level keberhasilan phishing
  • Pilih server yang berada di luar atau overseas, setidaknya dapat memperlambat pengguna untuk mengidentifikasi
  • Pilih domain yang benar-benar mirip, atau samarkan dengan domain lain yang juga cukup sulit untuk diidentifikasi, serta jangan lagi menggunakan server atau domain yang memiliki konten yang mudah untuk diidentifikasi, "domain hack" mungkin bisa menjadi referensi berguna, akan kita bahas lebih lanjut dilain kesempatan
  • Berdoa juga merupakan salah satu penentu keberhasilan phishing :)

Oh ya untuk mengecek kualitas email phishing yang telah dibuat dapat langsung minta penilaian dari paypal langsung, caranya:
  • coba lakukan mengirim pesan ke alamat email yang valid
  • setelah email diterima di alamat tujuan, langsung forward email tersebut ke paypal dengan alamat tujuan spoof@paypal.com

Jika ada hal dan saran lain yang ingin disampaikan dari para cybercrime lain, jangan sungkan untuk diskusi dan berbagi ;)

Mohon maklum jika masih banyak kekurangan karena keterbatasan waktu untuk.

see you next time

^ ^v

Thursday, May 14, 2015

Waspadai penyebaran crypto-ransomware

Beberapa bulan lalu saat awal merebaknya isu ransomware, dimana sejak saat itu pula sudah banyak korban karena ancaman malware tersebut, seperti yang saya ceritakan juga pada tulisan http://blog.bepsml.name/2015/02/cara-ampuh-mengatasi-malware-cryptolocker.html, tampaknya ancaman ransomware ini tidak berlalu begitu saja, malah semakin meluas dan terus berkembang dengan beberapa variannya.

Dikutip dari berita chip.co.id, bahkan penyebaran crypto-ransomware ini sebelumnya telah menyebar dan memakan korban di wilayah Amerika dan Eropa. Sementara itu seperti diketahui bahwa crypto-ransomware ini terus dikembangkan pembuatnya agar memiliki kemampuan enkripsi yang sulit dipecahkan serta dapat menyebar dengan cepat dan masif. Saat ini crypto-ransomware sudah menyebar luas diluar wilayah Amerika dan Eropa, seperti wilayah Timur Tengah, Afrika, Asia, dan salah satu target ancaman terbesar adalah Indonesia.

Sedikit cerita beberapa minggu sebelumnya saat melakukan pembuatan laporan untuk salah satu klien instansi pemerintah pusat, dalam laporan tersebut salah satunya berisi akumulasi data dan analisa yang diambil dari sistem pengamanan jaringan IT selama periode April, tidak heran jika ancaman crypto-ransomware ini lebih mendominasi dimana secara statistik pada laporan periode sebelumnya tidak begitu signifikan. Hal ini tentu menunjukan bahwa ancaman ini sudah sangat serius dan bisa dikatakan berada pada level kritis karena sudah mampu mengancam sektor-sektor strategis.

Data tipe-tipe serangan yang berhasil terdeteksi dan ditahan dalam sistem pengamanan jaringan

Banyak cara penyebaran ransomware, semisal melalui email spam yang berisi konten-konten berbahaya berupa lampiran file yang disamarkan, tautan-tautan iklan yang muncul saat berselancar, dimana secara tanpa sadar korban telah terkoneksi pada tautan yang otomatis akan mengunduh ransomware serta beberapa varian lainnya termasuk jenis trojan yang berpotensi memiliki ancaman yang jauh lebih berbahaya, dimana malware akan tetap berjalan meski pengguna sudah tidak terkoneksi ke internet.

Sejauh ini beberapa pemgembang keamanan IT terus berusaha meningkatkan teknologinya untuk menangkal ancaman crypto-ransomware, bahkan sebuah lembaga nasional Belanda unit cyber crime secara proaktif turut bekerja sama dalam menginvestigasi ancaman cyber ini, juga dalam mengembangkan dekriptor yang diharapkan mampu memecahkan enkripsi pada data-data yang sudah terlanjur menjadi korban ransomware. Patut diapresiasi, juga agar menjadi contoh terutama bagi lembaga di Indonesia agar lebih sadar akan bahaya serangan cyber untuk ketahanan dan keamanan nasional. Di Indonesia sendiri KOMINFO melalui GOV-CSIRT sudah lebih dini secara nasioanl mewanti-wanti dan menyarankan masyarakat untuk terus berhati-hati terhadap ancaman crypto-ransomware.

Seperti yang sudah kita bahas juga pada postingan soal ransomware sebelumnya, hal yang dapat dilakukan diantaranya:
  • Backup semua data penting
  • Gunakan program anti-malware atau Internet Security
  • Selalu waspada dan berselancar di internet secara bijak

Apakah penggunaan Internet Security sudah cukup?


Bagi pengguna perorangan dimana tentu harus pula didukung dengan kesadaran akan keamanan IT, penggunaan Internet Security pada kelas tersebut setidaknya sudah cukup membantu menangkal berbagai jenis serangan. Namun untuk kondisi jaringan yang lebih komplek, mengandalkan program-program yang di install pada komputer pengguna tentu tidak menjamin. Pada kelas instansi besar tidak cukup hanya menggunakan program keamanan saja yang hanya mengamankan layer aplikasi, dimana dengan jaringan yang luas dan komplek tentu banyak sumber daya yang menjadi aset penting yang perlu diamankan, sebelum sumber daya tersebut diambil alih oleh malware yang mampu bekerja pada jaringan tanpa perlu dieksekusi dalam sistem komputer, atau kita kenal dengan istilah bot malware. Bot secara umum mampu menguasai jaringan dan secara otomatis menggunakan sumber daya yang terhubung dalam jaringan untuk digunakan menjalankan perintah serangan-serangan ke sumber daya lain bahkan mencakup keseluruhan jaringan besar dalam sebuah instansi, tidak sedikit insiden cyber dimana jaringan dari beberapa instansi besar dari negara A menjadi korban sekaligus menjadi penyerang untuk jaringan instansi-instansi lain di negara lainnya. Mau jadi apa negara kita jika seluruh jaringan nasional dikuasai malware? :D

Beberapa instansi baik swasta dan pemerintahan di Indonesia sudah banyak yang mengimplementasikan sistem keamanan jaringan, yang mencakup kelas pengguna sampai kelas jaringan dengan teknologi terkini yang sudah mampu menangkal bermacam jenis ancaman dan serangan masa kini, namun tidak sedikit pula yang masih menggunakan sistem dan standar yang tidak terbaharui, bahkan tidak mengimplimentasikan pengamanan sama sekali. Tentu hal ini yang harus menjadi perhatian semua pihak, terutama untuk institusi negara yang memiliki kebijakan serta bisa mengapresiasi semua pihak untuk sadar akan keamanan cyber, karena bagaimanapun hal tersebut berdampak pada keamanan cyber secara nasional. Rencana pemerintah untuk membentuk satu badan khusus yang mampu memantau keamanan cyber secara nasional dan terintegrasi untuk seluruh instansi tentu patut diapresiasi dan menjadi harapan kita agar citra bangsa dimata dunia terus meningkat.

Beberapa hal yang mungkin dapat menjadi masukan untuk meningkatkan keamanan cyber untuk level instansi diantaranya:
  • Bentuk tim khusus keamanan IT dan penanganan insiden cyber
  • Perketat standar kebijakan keamanan IT serta mengimplementasikan sistem dan teknologi keamanan IT yang terus diperbaharui
  • Berikan pelatihan dan wawasan terhadap kesadaran keamanan IT untuk seluruh SDM secara berkesinambungan
  • Selalu berkoordinasi dengan instansi lain yang menangani insiden cyber secara nasional agar dapat terus terpantau
Untuk beberapa penanganan dan solusi dengan fitur lebih, bekerja sama dengan konsultan dan pengembang keamanan cyber menjadi opsi tambahan yang juga disarankan. Jika masih bingung akan memulai langkah untuk mengamankan jaringan serta aset informasi untuk instansi atau perusahaan anda, silakan konsultasikan dengan EGO ^_^'  *ngacir ...

Tuesday, March 3, 2015

Unlink Microsoft Account from Skype

as I promised to let you know how to remove microsoft account including live, hotmail and outlook on my previous post Delete skype chat history on outlook.com I purposely post this lately to force you clear all of chat record saved on outlook. Now we will remove skype from outlook, so when you would like to log in to your microsoft account, skype chat will no longer linked. so let's begin and follow these steps

Sign in to your skype account via skype.com, on your profile dashboard scroll down and find Settings and preferences section, and enter to Account Setting.

On the setting page you will see list of microsoft account is linked to your skype, just click on Unlink

then click to Continue when this question appear

if succeed you will see this message with the status Not Linked, thats mean your skype is successfully removed from your microsoft account

Now try login to your outlook/live account, as you can see there is no skype chat as well as the contact list anymore.

Next make sure the local record on your computer are gone also, we will discuss this on next post, don't let your privacy leaked XD

Sunday, February 1, 2015

Cara ampuh mengatasi malware cryptolocker


[http://blog.kaspersky.com/files/2013/11/locker_title.jpeg]

Suatu ketika beberapa sobat mengeluh bahwa komputernya terjangkit virus, dan yang lebih menyedihkan adalah ketika mereka telah kehilangan file-file berharga, dimana file tersebut tidak dapat diakses dikarenakan diduga telah dimodifikasi oleh si virus dengan cara di enksripsi. Dari kasus itu rupanya hampir mirip dengan jenis serangan cryptolocker, meskipun belum pasti kasus yang dialami sobat saya itu adalah karena serangan cryptolocker.

Sebenarnya insiden semacam ini bukan hal yang baru, malware seperti ini berjenis ransomware yang diklasifikasikan sebagai trojan horse. Ransomware konsepnya adalah memanfaatkan aset korban untuk dimanfaatkan secara tidak bijak, kemudian memaksa korban untuk menebus dengan sejumlah uang kepada pelaku cybercrime jika menginginkan aset-asetnya kembali. Meski bukan seperti worm atau virus yang bisa menyebar dan menginfeksi file dengan sendirinya, trojan seperti ini juga cukup berbahaya ketika dieksekusi dalam sebuah sistem, berpotensi dapat memodifikasi dan menghilangkan data bahkan sampai merusak sistem. Jangankan pengguna komputer biasa, pengguna aktif bahkan para profesional saja terkadang tidak sadar telah mengeksekusi trojan horse, disitulah kemudian masalah muncul, terlebih insiden seperti ini sudah semakin meluas di Indonesia yang akhir-akhir ini sedang ramai jadi bahasan soal bahaya keamanan internet.

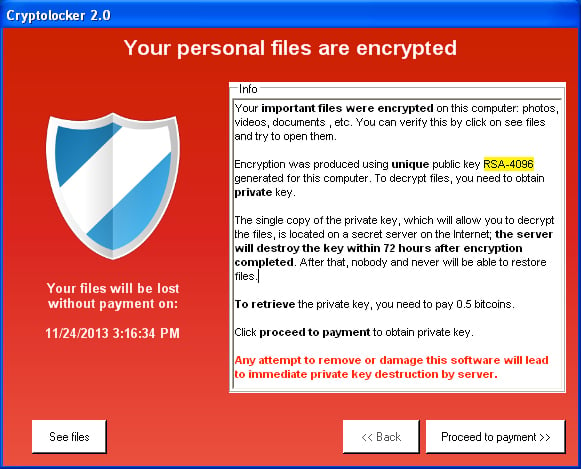
Meskipun bukan ancaman baru, ransomware ini tetap menjadi momok pengguna internet, pasalnya para cybercrime terus berusaha menciptakan trojan ransomware versi terbaru dengan penggunaan algoritma yang lebih kuat, layaknya cryptolocker yang mampu mengenkripsi file-file penting dalam komputer, meski aplikasi trojan nya sendiri bisa ditangani dengan beberapa anti virus, namun tidak untuk file-file yang sudah terlanjur terenkripsi.


[http://www.bleepstatic.com/fhost/uploads/2/cryptolocker-2.0.jpg]

Sebagaimana ancaman dari si cybercrime, satu-satunya cara bagi korban untuk mendapatkan kembali file-file nya adalah dengan cara membayar kepada si pelaku untuk mendapatkan kunci algoritma yang dapat digunakan untuk mendekripsi file-file yang telah terkunci, sehingga file tersebut bisa diakses kembali secara normal. Namun, dari hasil survey yang dirilis meski banyak korban yang rela membuang uangnya untuk membayar kejahatan tersebut, tidak semua file-file nya dapat kembali.

Dengan rasa menyesal bagi yang sudah menjadi korban serangan ransomware ini pastikan sistem anda telah dibersihkan dari ancaman trojan horse, anda bisa menggunakan anti virus baik global maupun lokal dimana hampir semua sudah mampu menghapus file trojan, dan untuk mendapatkan file-file penting anda yang terenkripsi tidak ada salahnya mencoba beberapa decryptor yang dikembangkan oleh para peneliti keamanan internet dari berbagai vendor, salah satunya bisa anda unduh di halaman berikut http://support.kaspersky.com/viruses/utility

Seperti diberitakan sampai sejauh ini belum ada cara untuk membongkar kunci enkripsi dari serangan ransomware, adapun dekriptor yang dikembangkan adalah untuk trojan ransomware varian lama, tidak untuk varian terbaru yang menggunakan algoritma enkripsi yang canggih dan kuat, sehingga cara ampuh untuk menangani serangan ini adalah dengan mencegah dan menangkalnya.

Beberapa hal preventif yang dapat dilakukan untuk menghindari insiden dan serangan ransomware adalah:


  • Pastikan memiliki backup file

Jika memungkinkan backup lah file-file penting anda pada media lain yang tidak secara langsung berada dalam sistem, semisal hardisk eksternal ataupun disimpan di awan (cloud storage), setidaknya sebagai cadangan tidak hanya untuk menghindari serangan ransomware namun untuk kemungkinan lain yang bisa menghilangkan data penting anda.

  • Instal program Internet Security

Meski program anti virus bisa menghilangkan trojan ransomware, belum tentu bisa mencegah user atau sistem untuk mengeksekusi file trojan, kabar baiknya adalah program Internet Security (IS) secara aktif sudah mampu mendeteksi keberadaan trojan sebelum aplikasi berbahaya tersebut dijalankan.

  • Gunakan internet secara bijak
Hindari penggunaan aplikasi dan mengunjungi situs-situs aneh yang kemungkinan berisi konten-konten berbahaya dan menyebarkan malware, meski demikian internet memang sulit dibatasi terkadang banyak konten "jahat" bermunculan yang tidak dikehendaki. Untuk itulah penggunaan IS sangat dianjurkan, semua konten berbahaya yang kita sadari atau tidak, dapat secara aktif diblok dengan otomatis.

Sebagai saran hindari IS dengan menggunakan lisensi bajakan, hal tersebut sangat tidak dianjurkan, selain sudah pasti di blacklist, kebanyakan harus menggunakan program crack yang mana bisa saja program tersebut adalah malware yang bisa menyusupi sistem anda untuk menyadap, merusak, dan mencuri informasi dan data penting anda.

By the way if you are looking for a very cheap genuine license key of Internet Security (including Kaspersky and others product), you can find it on EGOSHIELD security solution powered by EGO ^^, the licenses version can works internationally that can use from all around the world. Salah satu kelebihan IS berlisensi adalah selalu mendapat support dan update engine secara real time agar sistem benar-benar di proteksi dari bermacam jenis ancaman terbaru sekalipun.

Jika anda menganggap data anda penting, sudah saatnya anda memproteksi sistem anda dengan cara yang tepat dan benar.

      Friday, January 30, 2015

      Delete skype chat history on outlook.com

      since outlook offer new feature of skype integration into email account, so that user can use skype chat through outlook website (outlook.com), but then it was like a "trap" when user can not remove or disintegration skype from outlook, the fundamental thing is about privacy, where on outlook.com there's no way to deleting chat history, so all of chat history will save permanently within the website. For some users this may not be a matter, but for others it is important issue, including me.

      so far there has been no official info how to remove skype account and how to delete record of chat on outlook.com, it make so many user confused, especially they that concern about privacy. But apparently on skype website there has a functions to unlink Microsoft account (outlook/hotmail/live). We will discuss later, before unlink just make sure that all of chat record are deleted from outlook.com.

      Here I will share how to delete chat history on outlook.com, at least so far this way worked for me.

      As known on outlook.com there is no menu where user can delete chat history, so when we open chat feature, all chat record are exist even since the first time when skype was integrated, this that make user frustrate.


      Now, if you still have skype app installed on your system (if don't just install first), then sign in using your skype account. After login you can see on your profile all recent chat history same like you see on outlook.com


      If there is no history on skype app, just do the same way, on skype app go to menu Tools > Options, on Privacy Setting set no history and select Clear history, as you can see at the image below


      NOTE this will delete all of chat record, so ensure to make a backup for specific chat that want to keep, like copy paste it to notepad or else. After deleting then click save, review your profile and now you won't see chat history again on skype app


      as well as on outlook.com, go login to your outlook account where your skype account is integrated, now there will show friend list only, that mean all of chat history on outlook.com has been deleted


      I hope everyone can validate this way as well as it can also worked for user who has the same issue.

      UPDATE the way you could remove your skype from outlook click on this link