Showing posts with label Malware. Show all posts

Thursday, May 14, 2015

Waspadai penyebaran crypto-ransomware

Beberapa bulan lalu saat awal merebaknya isu ransomware, dimana sejak saat itu pula sudah banyak korban karena ancaman malware tersebut, seperti yang saya ceritakan juga pada tulisan http://blog.bepsml.name/2015/02/cara-ampuh-mengatasi-malware-cryptolocker.html, tampaknya ancaman ransomware ini tidak berlalu begitu saja, malah semakin meluas dan terus berkembang dengan beberapa variannya.

Dikutip dari berita chip.co.id, bahkan penyebaran crypto-ransomware ini sebelumnya telah menyebar dan memakan korban di wilayah Amerika dan Eropa. Sementara itu seperti diketahui bahwa crypto-ransomware ini terus dikembangkan pembuatnya agar memiliki kemampuan enkripsi yang sulit dipecahkan serta dapat menyebar dengan cepat dan masif. Saat ini crypto-ransomware sudah menyebar luas diluar wilayah Amerika dan Eropa, seperti wilayah Timur Tengah, Afrika, Asia, dan salah satu target ancaman terbesar adalah Indonesia.

Sedikit cerita beberapa minggu sebelumnya saat melakukan pembuatan laporan untuk salah satu klien instansi pemerintah pusat, dalam laporan tersebut salah satunya berisi akumulasi data dan analisa yang diambil dari sistem pengamanan jaringan IT selama periode April, tidak heran jika ancaman crypto-ransomware ini lebih mendominasi dimana secara statistik pada laporan periode sebelumnya tidak begitu signifikan. Hal ini tentu menunjukan bahwa ancaman ini sudah sangat serius dan bisa dikatakan berada pada level kritis karena sudah mampu mengancam sektor-sektor strategis.

Data tipe-tipe serangan yang berhasil terdeteksi dan ditahan dalam sistem pengamanan jaringan

Banyak cara penyebaran ransomware, semisal melalui email spam yang berisi konten-konten berbahaya berupa lampiran file yang disamarkan, tautan-tautan iklan yang muncul saat berselancar, dimana secara tanpa sadar korban telah terkoneksi pada tautan yang otomatis akan mengunduh ransomware serta beberapa varian lainnya termasuk jenis trojan yang berpotensi memiliki ancaman yang jauh lebih berbahaya, dimana malware akan tetap berjalan meski pengguna sudah tidak terkoneksi ke internet.

Sejauh ini beberapa pemgembang keamanan IT terus berusaha meningkatkan teknologinya untuk menangkal ancaman crypto-ransomware, bahkan sebuah lembaga nasional Belanda unit cyber crime secara proaktif turut bekerja sama dalam menginvestigasi ancaman cyber ini, juga dalam mengembangkan dekriptor yang diharapkan mampu memecahkan enkripsi pada data-data yang sudah terlanjur menjadi korban ransomware. Patut diapresiasi, juga agar menjadi contoh terutama bagi lembaga di Indonesia agar lebih sadar akan bahaya serangan cyber untuk ketahanan dan keamanan nasional. Di Indonesia sendiri KOMINFO melalui GOV-CSIRT sudah lebih dini secara nasioanl mewanti-wanti dan menyarankan masyarakat untuk terus berhati-hati terhadap ancaman crypto-ransomware.

Seperti yang sudah kita bahas juga pada postingan soal ransomware sebelumnya, hal yang dapat dilakukan diantaranya:
  • Backup semua data penting
  • Gunakan program anti-malware atau Internet Security
  • Selalu waspada dan berselancar di internet secara bijak

Apakah penggunaan Internet Security sudah cukup?


Bagi pengguna perorangan dimana tentu harus pula didukung dengan kesadaran akan keamanan IT, penggunaan Internet Security pada kelas tersebut setidaknya sudah cukup membantu menangkal berbagai jenis serangan. Namun untuk kondisi jaringan yang lebih komplek, mengandalkan program-program yang di install pada komputer pengguna tentu tidak menjamin. Pada kelas instansi besar tidak cukup hanya menggunakan program keamanan saja yang hanya mengamankan layer aplikasi, dimana dengan jaringan yang luas dan komplek tentu banyak sumber daya yang menjadi aset penting yang perlu diamankan, sebelum sumber daya tersebut diambil alih oleh malware yang mampu bekerja pada jaringan tanpa perlu dieksekusi dalam sistem komputer, atau kita kenal dengan istilah bot malware. Bot secara umum mampu menguasai jaringan dan secara otomatis menggunakan sumber daya yang terhubung dalam jaringan untuk digunakan menjalankan perintah serangan-serangan ke sumber daya lain bahkan mencakup keseluruhan jaringan besar dalam sebuah instansi, tidak sedikit insiden cyber dimana jaringan dari beberapa instansi besar dari negara A menjadi korban sekaligus menjadi penyerang untuk jaringan instansi-instansi lain di negara lainnya. Mau jadi apa negara kita jika seluruh jaringan nasional dikuasai malware? :D

Beberapa instansi baik swasta dan pemerintahan di Indonesia sudah banyak yang mengimplementasikan sistem keamanan jaringan, yang mencakup kelas pengguna sampai kelas jaringan dengan teknologi terkini yang sudah mampu menangkal bermacam jenis ancaman dan serangan masa kini, namun tidak sedikit pula yang masih menggunakan sistem dan standar yang tidak terbaharui, bahkan tidak mengimplimentasikan pengamanan sama sekali. Tentu hal ini yang harus menjadi perhatian semua pihak, terutama untuk institusi negara yang memiliki kebijakan serta bisa mengapresiasi semua pihak untuk sadar akan keamanan cyber, karena bagaimanapun hal tersebut berdampak pada keamanan cyber secara nasional. Rencana pemerintah untuk membentuk satu badan khusus yang mampu memantau keamanan cyber secara nasional dan terintegrasi untuk seluruh instansi tentu patut diapresiasi dan menjadi harapan kita agar citra bangsa dimata dunia terus meningkat.

Beberapa hal yang mungkin dapat menjadi masukan untuk meningkatkan keamanan cyber untuk level instansi diantaranya:
  • Bentuk tim khusus keamanan IT dan penanganan insiden cyber
  • Perketat standar kebijakan keamanan IT serta mengimplementasikan sistem dan teknologi keamanan IT yang terus diperbaharui
  • Berikan pelatihan dan wawasan terhadap kesadaran keamanan IT untuk seluruh SDM secara berkesinambungan
  • Selalu berkoordinasi dengan instansi lain yang menangani insiden cyber secara nasional agar dapat terus terpantau
Untuk beberapa penanganan dan solusi dengan fitur lebih, bekerja sama dengan konsultan dan pengembang keamanan cyber menjadi opsi tambahan yang juga disarankan. Jika masih bingung akan memulai langkah untuk mengamankan jaringan serta aset informasi untuk instansi atau perusahaan anda, silakan konsultasikan dengan EGO ^_^'  *ngacir ...

Sunday, February 1, 2015

Cara ampuh mengatasi malware cryptolocker


[http://blog.kaspersky.com/files/2013/11/locker_title.jpeg]

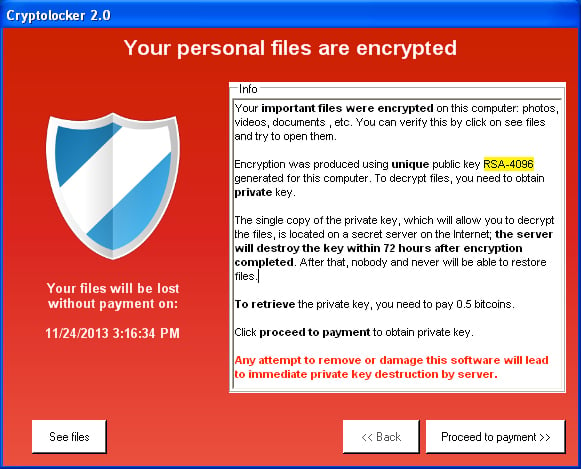
Suatu ketika beberapa sobat mengeluh bahwa komputernya terjangkit virus, dan yang lebih menyedihkan adalah ketika mereka telah kehilangan file-file berharga, dimana file tersebut tidak dapat diakses dikarenakan diduga telah dimodifikasi oleh si virus dengan cara di enksripsi. Dari kasus itu rupanya hampir mirip dengan jenis serangan cryptolocker, meskipun belum pasti kasus yang dialami sobat saya itu adalah karena serangan cryptolocker.

Sebenarnya insiden semacam ini bukan hal yang baru, malware seperti ini berjenis ransomware yang diklasifikasikan sebagai trojan horse. Ransomware konsepnya adalah memanfaatkan aset korban untuk dimanfaatkan secara tidak bijak, kemudian memaksa korban untuk menebus dengan sejumlah uang kepada pelaku cybercrime jika menginginkan aset-asetnya kembali. Meski bukan seperti worm atau virus yang bisa menyebar dan menginfeksi file dengan sendirinya, trojan seperti ini juga cukup berbahaya ketika dieksekusi dalam sebuah sistem, berpotensi dapat memodifikasi dan menghilangkan data bahkan sampai merusak sistem. Jangankan pengguna komputer biasa, pengguna aktif bahkan para profesional saja terkadang tidak sadar telah mengeksekusi trojan horse, disitulah kemudian masalah muncul, terlebih insiden seperti ini sudah semakin meluas di Indonesia yang akhir-akhir ini sedang ramai jadi bahasan soal bahaya keamanan internet.

Meskipun bukan ancaman baru, ransomware ini tetap menjadi momok pengguna internet, pasalnya para cybercrime terus berusaha menciptakan trojan ransomware versi terbaru dengan penggunaan algoritma yang lebih kuat, layaknya cryptolocker yang mampu mengenkripsi file-file penting dalam komputer, meski aplikasi trojan nya sendiri bisa ditangani dengan beberapa anti virus, namun tidak untuk file-file yang sudah terlanjur terenkripsi.


[http://www.bleepstatic.com/fhost/uploads/2/cryptolocker-2.0.jpg]

Sebagaimana ancaman dari si cybercrime, satu-satunya cara bagi korban untuk mendapatkan kembali file-file nya adalah dengan cara membayar kepada si pelaku untuk mendapatkan kunci algoritma yang dapat digunakan untuk mendekripsi file-file yang telah terkunci, sehingga file tersebut bisa diakses kembali secara normal. Namun, dari hasil survey yang dirilis meski banyak korban yang rela membuang uangnya untuk membayar kejahatan tersebut, tidak semua file-file nya dapat kembali.

Dengan rasa menyesal bagi yang sudah menjadi korban serangan ransomware ini pastikan sistem anda telah dibersihkan dari ancaman trojan horse, anda bisa menggunakan anti virus baik global maupun lokal dimana hampir semua sudah mampu menghapus file trojan, dan untuk mendapatkan file-file penting anda yang terenkripsi tidak ada salahnya mencoba beberapa decryptor yang dikembangkan oleh para peneliti keamanan internet dari berbagai vendor, salah satunya bisa anda unduh di halaman berikut http://support.kaspersky.com/viruses/utility

Seperti diberitakan sampai sejauh ini belum ada cara untuk membongkar kunci enkripsi dari serangan ransomware, adapun dekriptor yang dikembangkan adalah untuk trojan ransomware varian lama, tidak untuk varian terbaru yang menggunakan algoritma enkripsi yang canggih dan kuat, sehingga cara ampuh untuk menangani serangan ini adalah dengan mencegah dan menangkalnya.

Beberapa hal preventif yang dapat dilakukan untuk menghindari insiden dan serangan ransomware adalah:


  • Pastikan memiliki backup file

Jika memungkinkan backup lah file-file penting anda pada media lain yang tidak secara langsung berada dalam sistem, semisal hardisk eksternal ataupun disimpan di awan (cloud storage), setidaknya sebagai cadangan tidak hanya untuk menghindari serangan ransomware namun untuk kemungkinan lain yang bisa menghilangkan data penting anda.

  • Instal program Internet Security

Meski program anti virus bisa menghilangkan trojan ransomware, belum tentu bisa mencegah user atau sistem untuk mengeksekusi file trojan, kabar baiknya adalah program Internet Security (IS) secara aktif sudah mampu mendeteksi keberadaan trojan sebelum aplikasi berbahaya tersebut dijalankan.

  • Gunakan internet secara bijak
Hindari penggunaan aplikasi dan mengunjungi situs-situs aneh yang kemungkinan berisi konten-konten berbahaya dan menyebarkan malware, meski demikian internet memang sulit dibatasi terkadang banyak konten "jahat" bermunculan yang tidak dikehendaki. Untuk itulah penggunaan IS sangat dianjurkan, semua konten berbahaya yang kita sadari atau tidak, dapat secara aktif diblok dengan otomatis.

Sebagai saran hindari IS dengan menggunakan lisensi bajakan, hal tersebut sangat tidak dianjurkan, selain sudah pasti di blacklist, kebanyakan harus menggunakan program crack yang mana bisa saja program tersebut adalah malware yang bisa menyusupi sistem anda untuk menyadap, merusak, dan mencuri informasi dan data penting anda.

By the way if you are looking for a very cheap genuine license key of Internet Security (including Kaspersky and others product), you can find it on EGOSHIELD security solution powered by EGO ^^, the licenses version can works internationally that can use from all around the world. Salah satu kelebihan IS berlisensi adalah selalu mendapat support dan update engine secara real time agar sistem benar-benar di proteksi dari bermacam jenis ancaman terbaru sekalipun.

Jika anda menganggap data anda penting, sudah saatnya anda memproteksi sistem anda dengan cara yang tepat dan benar.